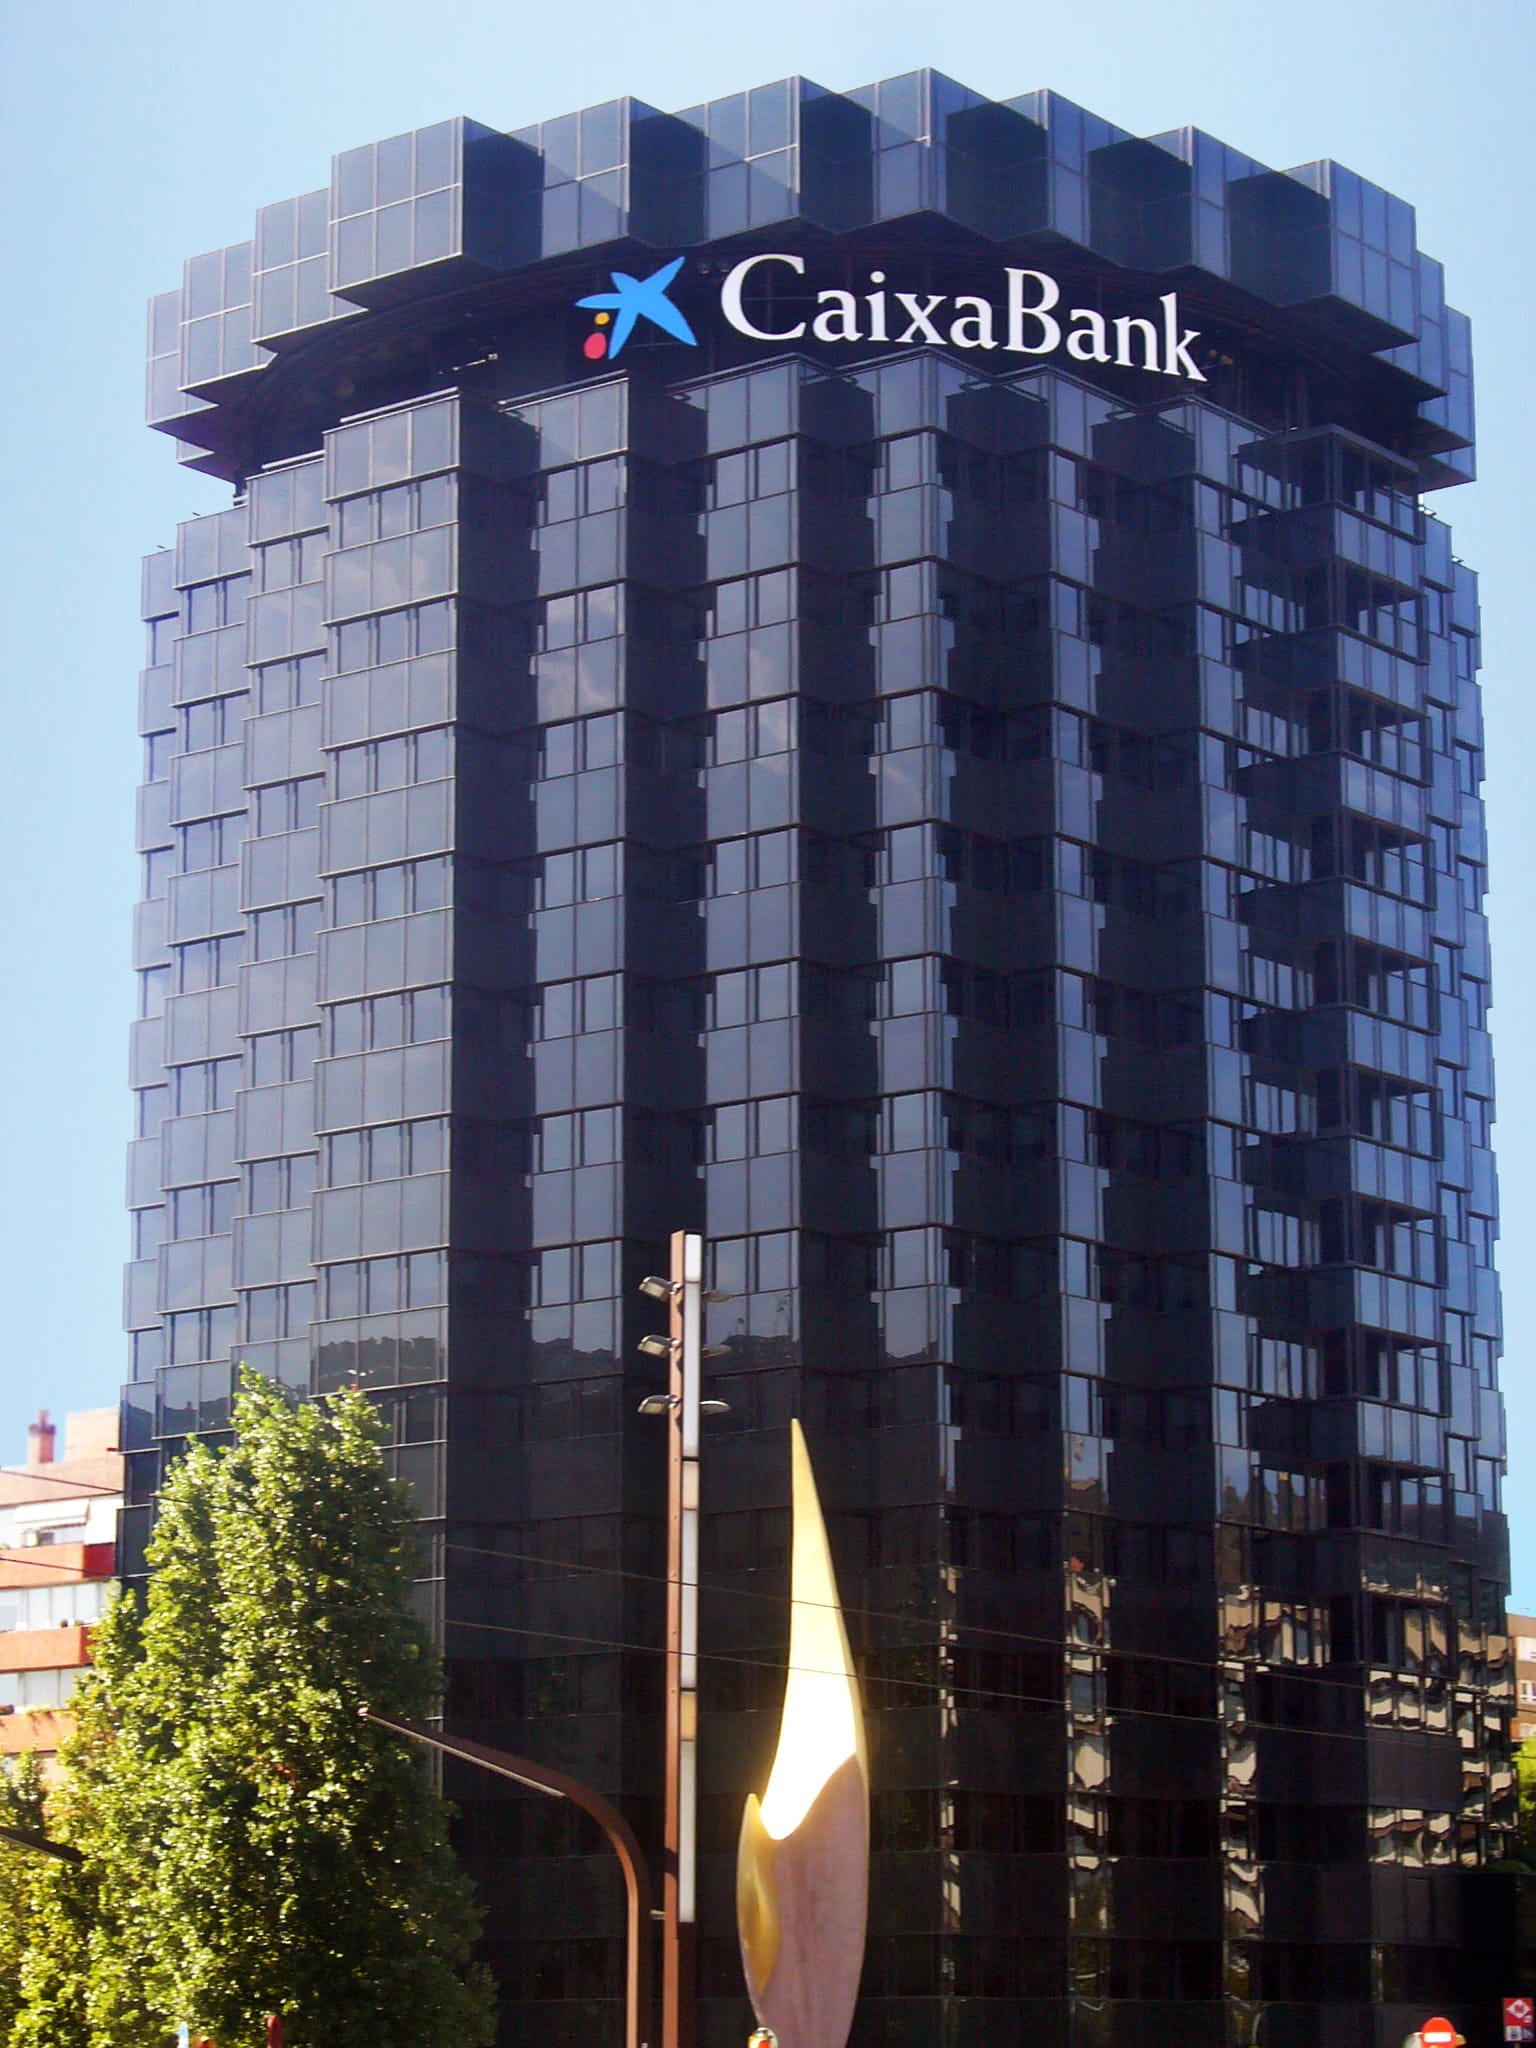
CaixaBank ha reforzado su alianza con Palo Alto Networks para desarrollar capacidades de ciberseguridad en un contexto en el que la inteligencia artificial también puede utilizarse en ataques digitales. Según informó Europa Press este jueves, a partir de un comunicado del banco, la colaboración se extiende hasta 2030 y contempla nueve líneas de trabajo.
Entre las actuaciones descritas figuran proyectos conjuntos de defensa activa y equipos especializados en metodologías de ataque y defensa basadas en inteligencia artificial. El anuncio presenta una hoja de trabajo de las dos compañías; no aporta, en la información consultada, resultados independientes que permitan medir cuántos incidentes evitará o cuánto mejorará la seguridad de los clientes.
La noticia se sitúa en un debate más amplio: las mismas herramientas que pueden ayudar a analizar información y detectar anomalías también pueden facilitar formas de engaño. Para el usuario de banca digital, el acuerdo no sustituye las medidas habituales de protección ni cambia por sí solo las condiciones de su cuenta. Conviene distinguir lo que han anunciado las empresas de las recomendaciones generales que proporcionan organismos públicos de ciberseguridad.
Qué han comunicado las compañías
Europa Press recoge que CaixaBank prolongará hasta 2030 una relación estratégica con la empresa estadounidense Palo Alto Networks. El banco sitúa el acuerdo en la necesidad de adaptar sus defensas a un entorno de amenazas cambiante, en el que los modelos de IA afectan tanto a las capacidades defensivas como a las técnicas de los atacantes.
La información publicada menciona nueve líneas de trabajo y cita, entre ellas, equipos especializados, innovación en ciberseguridad y evolución de las capacidades de protección. No detalla las nueve líneas individualmente ni publica indicadores de ejecución o una auditoría externa de resultados. Tampoco permite conocer qué herramientas concretas se instalarán en cada servicio del banco.
Otra información periodística sitúa el acuerdo en un plan tecnológico más amplio de la entidad. Eso no permite atribuir automáticamente todo el presupuesto de dicho plan a esta alianza. Para conocer el coste específico, las condiciones comerciales y los objetivos medibles haría falta documentación adicional o una explicación expresa de las compañías.
Qué puede hacer la IA en una estrategia defensiva
En una organización con muchos sistemas, los equipos de seguridad tienen que gestionar avisos, revisar registros y decidir qué incidentes necesitan atención. Los modelos de inteligencia artificial pueden servir como apoyo para ordenar información o detectar patrones, pero sus resultados requieren comprobación. Una alerta automática no demuestra por sí sola que se haya producido un ataque, del mismo modo que la ausencia de una alerta no garantiza que no exista un problema.
La creación de equipos que estudien métodos de ataque y defensa, como describe el anuncio, apunta a probar y mejorar procesos antes de que se produzca un incidente real. La eficacia dependerá de qué se pruebe, de la calidad de los datos, de la supervisión humana y de la respuesta posterior. La nota difundida por la agencia no aporta esos detalles para evaluar el sistema de CaixaBank.
Una plataforma comercial también es solo una parte de una estrategia. La seguridad de un servicio depende de controles de acceso, actualización de sistemas, formación, supervisión y capacidad de recuperación, entre otros factores. No hay base para afirmar que este acuerdo haga imposible el fraude o elimine todos los riesgos digitales.
La IA también puede utilizarse para engañar
La agencia estadounidense CISA advierte de que herramientas de inteligencia artificial pueden emplearse para imitar una voz o una imagen y tratar de engañar a una víctima. Esa posibilidad no significa que toda llamada o mensaje sospechoso utilice IA, ni que el acuerdo anunciado responda a un incidente concreto en CaixaBank. Las fuentes consultadas no describen una brecha relacionada con el anuncio.
El Instituto Nacional de Ciberseguridad, INCIBE, explica el phishing como una suplantación destinada a obtener información personal o bancaria. Puede aparecer en correos, mensajes y otros canales. El engaño suele intentar conducir a una página falsa o provocar una respuesta urgente antes de que la persona contraste la solicitud.
La calidad del lenguaje no es una prueba suficiente de legitimidad. Un mensaje sin faltas también puede ser fraudulento. Si una comunicación pide actuar de inmediato o introducir datos, la opción más segura es acudir al servicio por un canal conocido y verificar allí la situación, sin usar el enlace recibido en el mensaje sospechoso.
Qué puede hacer una persona usuaria
INCIBE recomienda no responder ni acceder a enlaces de comunicaciones sospechosas y contrastar las dudas directamente con el servicio que supuestamente las envía. CISA añade prácticas generales como utilizar contraseñas robustas, activar la autenticación multifactor cuando esté disponible, actualizar los dispositivos y comunicar intentos de phishing.
Estas medidas reducen riesgos, pero ninguna garantiza una protección absoluta. La autenticación multifactor añade una comprobación al acceso; sus modalidades no ofrecen todas el mismo nivel de resistencia frente al robo de credenciales. Lo apropiado es seguir las instrucciones oficiales del servicio y prestar atención a la operación concreta que se está autorizando.
Si una persona cree que ha entregado datos o autorizado una operación fraudulenta, debe contactar cuanto antes con su entidad por un canal oficial y seguir sus instrucciones. El plazo, las obligaciones y la posible recuperación del dinero dependen del caso; el anuncio de una alianza tecnológica no modifica automáticamente esas condiciones.
Lo que falta por conocer
La información publicada permite afirmar que existe una ampliación de la colaboración y que se han anunciado áreas generales de trabajo. Quedan por conocer los detalles técnicos, el presupuesto específico, los hitos de implantación y las métricas con las que se evaluarán los resultados. Sin esos datos no sería riguroso convertir un anuncio empresarial en una mejora cuantificada de la seguridad.
El contexto sí ayuda a entender por qué la IA y la ciberseguridad aparecen cada vez más juntas en la agenda de las organizaciones. La tecnología puede asistir tanto a quienes defienden sistemas como a quienes buscan engañar; su uso concreto, la supervisión y la respuesta humana siguen siendo determinantes. Más información en IA y en nuestra cobertura de la alianza iberoamericana de inteligencia artificial.
Fuentes
- Ampliación de la alianza de ciberseguridad — Europa Press, 2026-11-05
- Ficha sobre phishing — INCIBE
- Seguridad en el uso de IA — CISA
Elaborado por la redacción de TodoWeb con asistencia de inteligencia artificial a partir de las fuentes enlazadas. ¿Has visto un error? Escríbenos desde correcciones.