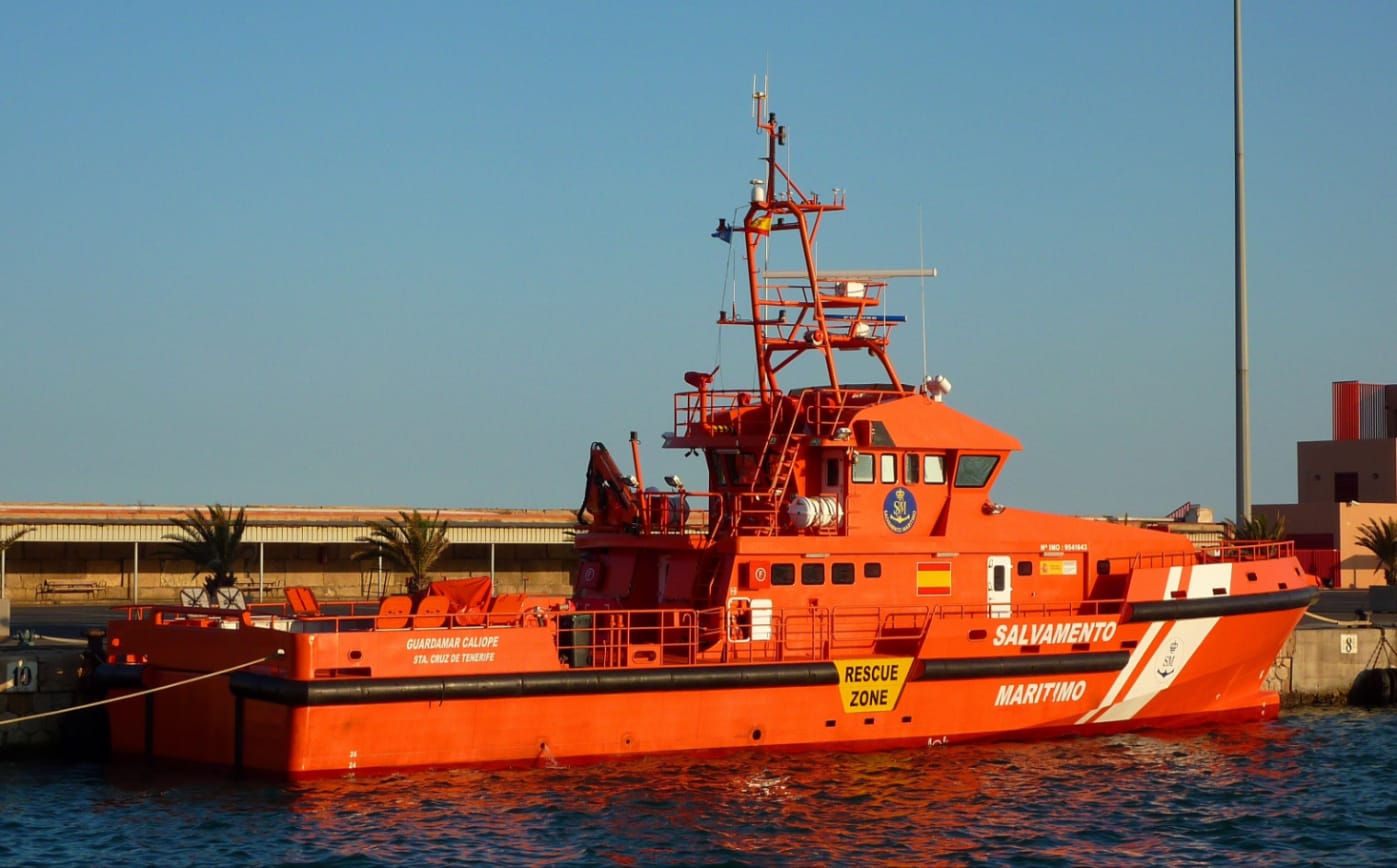
Salvamento Marítimo, el organismo público que coordina los rescates en el mar, sufrió un ataque de ransomware en la madrugada del 4 de noviembre. La intrusión le obligó a desconectar varios sistemas internos justo cuando sus unidades en Canarias estaban en alerta máxima por la llegada de cayucos, según ha informado elDiario.es. El organismo, que depende del Ministerio de Transportes, asegura que las operaciones de rescate se han desarrollado «con normalidad».
Qué sistemas cayeron
El ransomware es un tipo de ataque que cifra los archivos de una organización para pedir un rescate a cambio de liberarlos. Según elDiario.es y el medio especializado Herqles, Salvamento Marítimo aisló sus sistemas y servicios corporativos locales, entre ellos:
- SIGO, que centraliza información de emergencias, según fuentes de elDiario.es.
- SIMAN, la herramienta de mantenimiento de la flota.
- Navision, que gestiona procesos administrativos.
El equipo de ciberseguridad pidió a la plantilla que cambiara su contraseña corporativa y que no abriera ni respondiera correos relacionados con el incidente. Una trabajadora de los equipos de rescate citada por elDiario.es afirmó que el servicio de comunicaciones y emergencias no se vio afectado.
Quién está detrás
Salvamento Marítimo lo ha calificado de «incidente de ransomware». Según una comunicación interna citada por Herqles, el aviso a los empleados atribuía el incidente al ransomware Booba Team, un grupo que practica la doble extorsión: además de cifrar los sistemas, roba datos y amenaza con publicarlos si no se paga. Herqles le atribuye unos 60 ataques desde julio, sobre todo contra ayuntamientos, centros sanitarios y empresas de Estados Unidos y Europa.
El grupo no había reivindicado el ataque en su portal de filtraciones en el momento de publicarse estas informaciones, y el organismo sostiene que «no consta robo de información». El incidente se ha denunciado a la Policía Nacional y se ha comunicado al CCN-CERT, el equipo de respuesta del Centro Criptológico Nacional, que investiga el caso.
Una coincidencia que nadie ha explicado
El ataque llegó en semanas de presión máxima para Salvamento Marítimo, con cientos de personas rescatadas cada día en aguas de Canarias. El sábado 14 de noviembre, sus barcos participaron en la jornada con más llegadas de la historia de la ruta canaria. elDiario.es afirma no tener pruebas de que el ataque guarde relación con la crisis migratoria, y el organismo no ha respondido a esa pregunta.
Los ataques de ransomware contra organizaciones públicas no son nuevos. Según Check Point, la Administración pública fue el sector más atacado en España en octubre, como recoge TodoWeb en la pieza sobre el último informe de ciberataques. Para particulares, TodoWeb repasa cómo identificar mensajes fraudulentos. Más información en Tecnología.
Qué falta por saber
No se sabe cuánto tiempo estuvieron desconectados los sistemas ni si ya se han restablecido, si los atacantes pidieron un rescate ni si llegaron a llevarse datos, pese a que el organismo afirma que no consta. Transportes no había informado públicamente del incidente cuando Herqles publicó la noticia.
Lectura de TodoWeb
Este apartado es una lectura de TodoWeb, no un hecho acreditado. Que las comunicaciones de emergencia siguieran funcionando es la mejor noticia del caso: indica que los sistemas críticos estaban separados de los administrativos. La pregunta pendiente es de transparencia. Un organismo esencial atacado en plena emergencia debería explicar qué pasó y cómo se recuperó, aunque los rescates no se vieran afectados.
Fuentes
- Un ciberataque obligó a desconectar sistemas de Salvamento Marítimo en plena crisis migratoria — elDiario.es, 15 de noviembre de 2026
- Un ciberataque obliga a Salvamento Marítimo a aislar sus sistemas en plena oleada de cayucos — Herqles, 10 de noviembre de 2026
Elaborado por la redacción de TodoWeb con asistencia de inteligencia artificial a partir de las fuentes enlazadas. ¿Has visto un error? Escríbenos desde correcciones.